ISO 27001-certifiering
Vi hjälper dig att bygga ett ledningssystem som håller, hela vägen till certifikatet.
Ansvar, risk och action
ISO 27001 är den internationella standarden för ledningssystem för informationssäkerhet. Den beskriver hur ett företag bygger ett ledningssystem för att skydda sin information. Med ledningssystem menas ett fast sätt att arbeta, där det är bestämt vem som ansvarar, vilka risker som finns och vad som görs åt dem. Standarden handlar om mer än IT. Den omfattar också rutiner, leverantörer, lokaler och hur medarbetarna hanterar information i vardagen.
En certifiering betyder att ett oberoende och ackrediterat certifieringsorgan har granskat ditt arbete och sett att det uppfyller standardens krav.
Certifikatet följs sedan upp med en granskning varje år och förnyas vart tredje år. Arbetet fortsätter alltså efter certifieringen, och det är en del av poängen.
ISO 27001 passar företag av alla storlekar och i alla branscher. Den gör störst skillnad om du hanterar känslig information åt andra, levererar till större kunder eller offentlig sektor, eller ofta får frågor om säkerhet i upphandlingar och leverantörsgranskningar.
Vanliga skäl att certifiera sig
För ledningen handlar ISO 27001 sällan om själva standarden. Det handlar om affären, om att klara sig när något händer och om att fatta bättre beslut.
Ökat förtroende
Ett certifikat visar kunder och partners att informationen är i trygga händer. Någon utomstående har granskat arbetet, och det gör det lättare att vinna och behålla kunder som ställer krav på säkerhet.
Stabil verksamhet
Inget företag kan helt undvika incidenter. Med ett ledningssystem vet du vad som ska göras när något händer, så att verksamheten kan fortsätta och snabbt komma tillbaka.
Kravuppfyllnad
Kunder, upphandlingar och leverantörsgranskningar ställer allt fler säkerhetsfrågor och för en del verksamheter ställer cybersäkerhetslagen ökade krav. Med ISO 27001 har du en gemensam grund som gör det enklare att svara på dem.
Bättre beslut
Säkerhet blir en fråga för ledningen och inte bara för IT. När du har en tydlig bild av riskerna kan du prioritera var tid och pengar gör mest nytta.
”Jag träffar många företag som gör mycket rätt men har svårt att visa det. Det märks först när en kund ställer frågor eller när något går fel. Ett ledningssystem enligt ISO 27001 gör att alla vet vad som gäller och vem som ansvarar. Det ger trygghet för både ledningen och kunderna.”
— Fredrik Lindholm, Diplomerad cybersäkerhetsstrateg
Pusselbitarna i ett ledningssystem
Ett ledningssystem består av några delar som hänger ihop. Tillsammans gör de att du har svaren klara innan något händer.
Roller och ansvar
Det är bestämt vem som fattar beslut, vem som gör vad och vilket mandat var och en har, även i en kris.
Riskbedömning
Du vet vilken information och vilka system som är viktigast, vad som kan hota dem och vilka risker som är värda att åtgärda först.
Kontinuitetsplan
Det finns en plan för vilka system och vilken information som måste fungera först vid en störning, och hur du kommer igång igen.
Incidenthantering och kommunikation
Alla vet hur en incident rapporteras och hanteras, och vad som ska sägas till kunder, ägare och myndigheter.
Utbildning
Medarbetarna förstår varför säkerheten spelar roll och vet hur de ska göra i vardagen.
Uppföljning och förbättring
Arbetet övas, granskas och förbättras regelbundet, så att det blir bättre för varje år.
Från standard till skydd
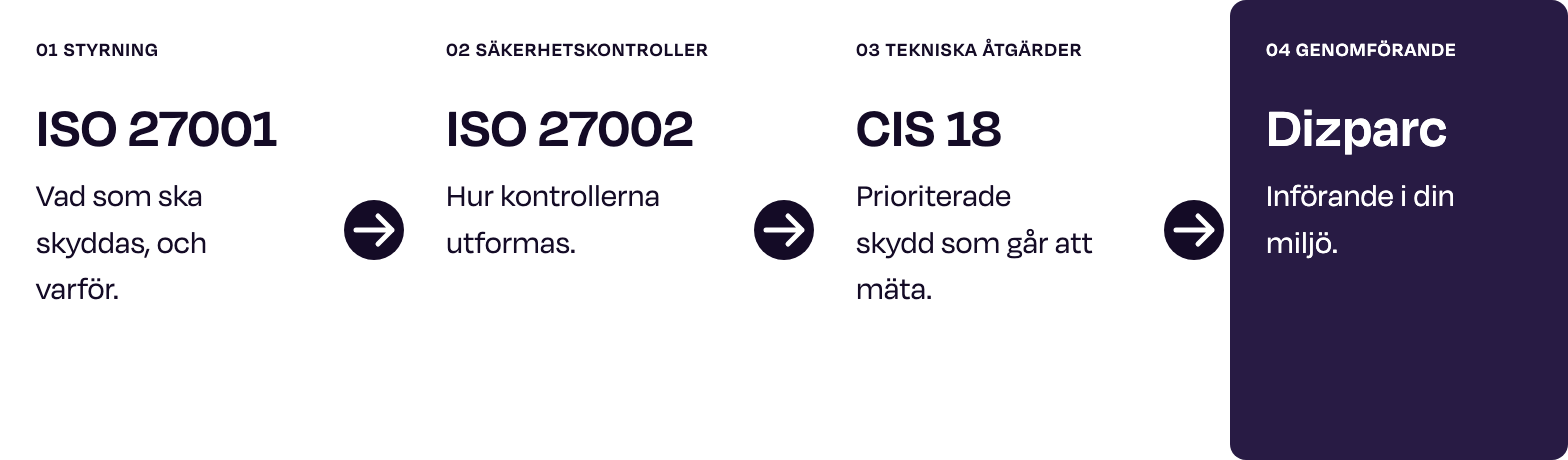
ISO 27001 beskriver vad du ska uppnå, men inte i detalj hur du ska göra. Därför arbetar vi med tre ramverk som kompletterar varandra.
ISO 27001 styr arbetet. ISO 27002 ger vägledning för hur säkerhetsåtgärderna ska utformas. CIS Controls, även kallat CIS 18, är en prioriterad lista med konkreta tekniska skydd som går att mäta.
Till sist inför vi åtgärderna i din miljö, så att det som står i policyn också fungerar i praktiken.
Vår process
Vägen till certifiering går i fem steg. Vi går igenom dem tillsammans med dig.
-
Nuläge
Vi gör en gap-analys i form av en genomgång av hur ditt säkerhetsarbete ser ut i dag jämfört med vad ISO 27001 kräver. Vi bestämmer också vilka delar av verksamheten ledningssystemet ska omfatta och tar fram en policy för informationssäkerhet.
-
Risk
Vi bedömer riskerna och gör en plan för hur de ska hanteras. Du får också ett uttalande om tillämplighet, ett dokument som visar vilka av standardens 93 säkerhetsåtgärder som gäller för dig och varför.
-
Införande
Rutiner och ansvar kommer på plats, de tekniska skydden införs och medarbetarna utbildas.
-
Uppföljning
Vi gör en internrevision som visar om allt fungerar som det ska. Ledningen går sedan igenom resultatet och beslutar om förbättringar.
-
Certifiering
Ett oberoende certifieringsorgan granskar ledningssystemet i två steg. Vi hjälper dig att förbereda granskningen och efter certifieringen följs arbetet upp varje år.
Vill du veta mer?

Johan Nilsson
Dizparc Karlstad
Christoffer Widjeback
Dizparc Karlstad
Varför ska du välja Dizparc?
Vi kopplar policy till teknik
Varje krav i standarden blir en konkret åtgärd som går att mäta och följa upp.
Vi kan leverera brett
Våra cybersäkerhetsspecialister inför de tekniska skydden, tillsammans med kollegor inom moln och affärssystem.
Vi är proaktiva
Vi har praktisk erfarenhet av både incidenthantering och kontinuitetsarbete.
Vi finns nära dig
Vi har både lokal närvaro och nationell räckvidd.
Vi ger dig ägarskapet
Vi bygger upp kunskapen hos dig och ditt team, så att du kan driva arbetet vidare själv.
Vi är med hela vägen
Från första gap-analysen till certifiering och uppföljningen efteråt.